Norm · ISO/SAE 21434
TARA-Software für Automotive Cybersecurity nach ISO/SAE 21434
ISO/SAE 21434 beschreibt das Cybersecurity Engineering für Straßenfahrzeuge: Assets, Schadensszenarien, Bedrohungsszenarien, Angriffspfade, Risikobestimmung, Cybersecurity-Ziele, Anforderungen, Maßnahmen und Nachweise. Die TARA ist schwer zu steuern, wenn Analyse und Folgemaßnahmen verteilt sind.
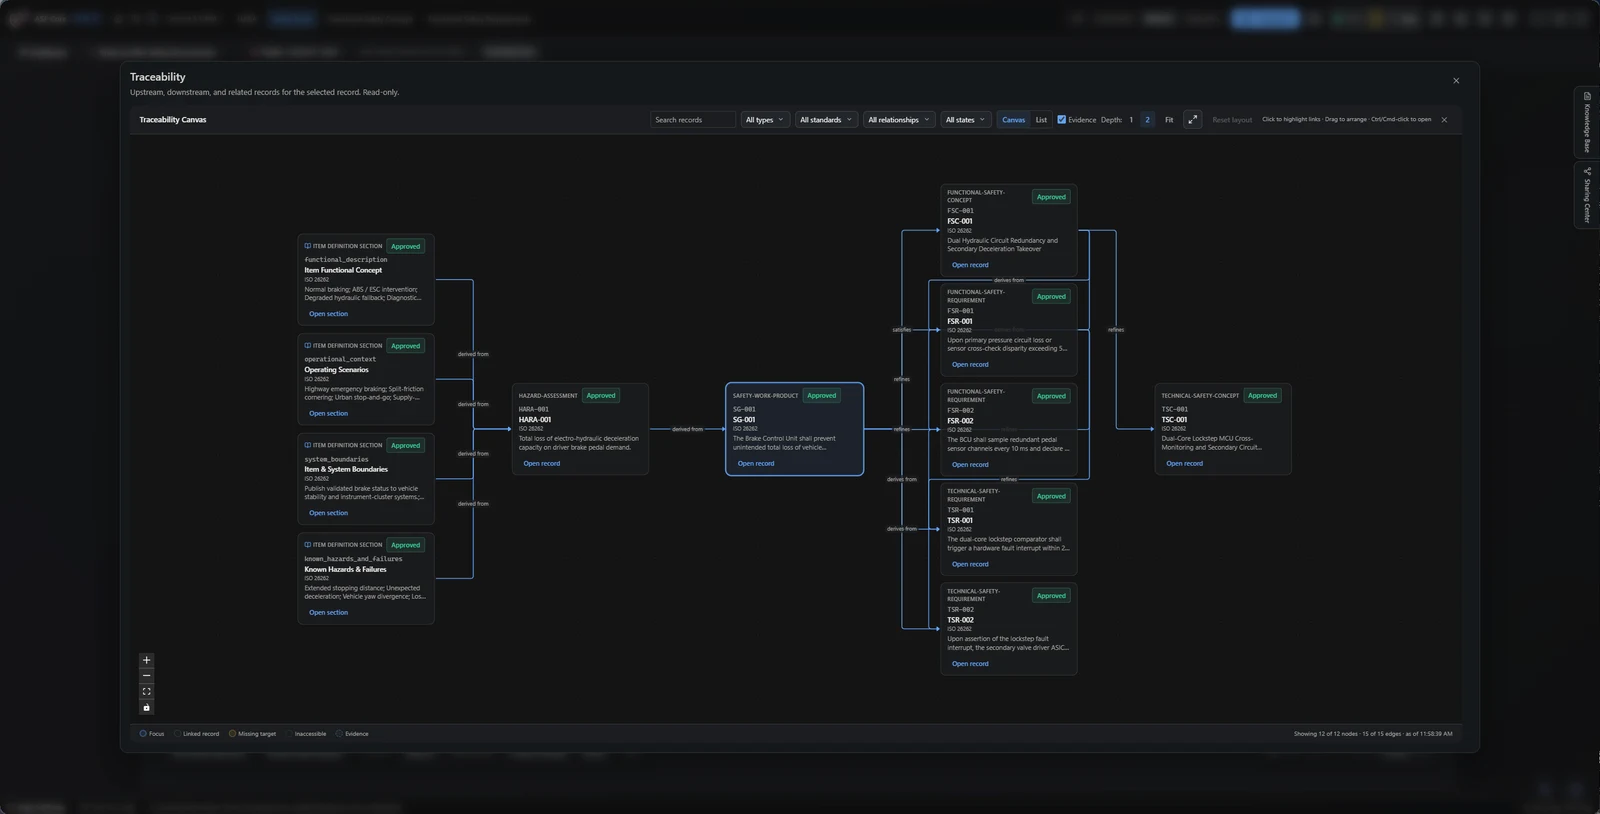
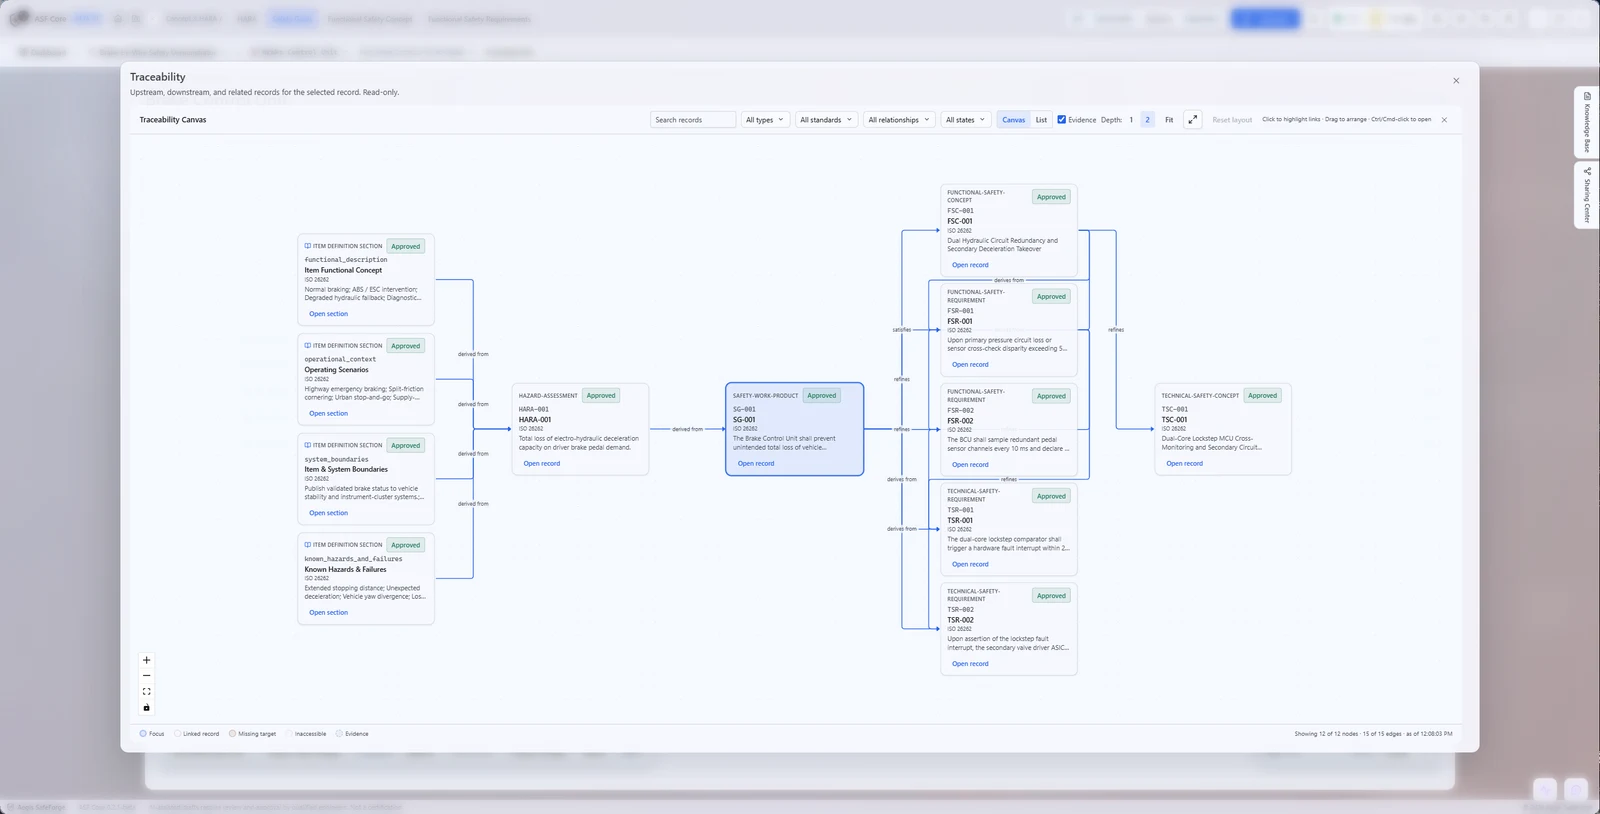
Die Herausforderung
Die Herausforderung mit ISO/SAE 21434
Cybersecurity-Risiken müssen Assets, Schadens- und Bedrohungsszenarien, Angriffsdurchführbarkeit, Auswirkung, Ziele, Anforderungen und Maßnahmen prüfbar verbinden.
Mit ASF Core
Wie ASF Core unterstützt
ASF Core führt TARA und Cybersecurity Engineering neben der funktionalen Sicherheit, mit Traceability von Assets und Bedrohungen zu Zielen, Anforderungen, Maßnahmen, Claims und Nachweisen. Die Cybersecurity-Arbeitsbereiche sind derzeit Beta.
- TARA-Einträge mit Prüfstatus, Verantwortlichkeit und Traceability führen.
- Freigegebene Cybersecurity-Entscheidungen mit Zielen, Anforderungen, Claims, Maßnahmen und Validierungsnachweisen verknüpfen.
- Safety- und Cybersecurity-Teams im selben Produktkontext arbeiten lassen.
Methodik
ISO/SAE-21434-Methodik im Workflow
ASF Core strukturiert das Cybersecurity Engineering so, dass TARA-Entscheidungen erklärbar, geprüft und mit Maßnahmen und Nachweisen verbunden bleiben. Die Plattform unterstützt die Steuerung und automatisiert keine finalen Cybersecurity-Urteile.
- 01
Cybersecurity-Kontext und Asset-Modell
Item-Kontext, Assets, Schnittstellen, Abhängigkeiten, Annahmen, Schadensszenarien und referenzierte Engineering-Dokumente werden erfasst.
- 02
Bedrohungsszenarien und Angriffspfade
Bedrohungsszenarien, Angriffspfade, Begründungen zu Auswirkung und Durchführbarkeit, Risikoeinträge und Cybersecurity-Ziele werden mit Prüfschritten geführt.
- 03
Anforderungen, Maßnahmen und Claims
Freigegebene Risiken werden mit Cybersecurity-Anforderungen, Maßnahmen, Claims, Verifikationsnachweisen, Schwachstellenbehandlung und Incident-Response-Plänen verknüpft.
- 04
Gesteuerte TARA-Traceability
Verantwortlichkeit, Prüfstatus, Änderungshistorie, Quellen und exportfähige Nachweise halten Cybersecurity-Entscheidungen auditierbar.
Branchenprofil in ASF Core
- AutomobilindustrieISO 26262 · ISO/SAE 21434HARA, Sicherheitskonzepte, FMEA und TARA
FMEDA erfasst Eingaben und externe Analysereferenzen; ASF berechnet keine PMHF. Der Wert wird als „nicht berechenbar“ mit Begründung angezeigt. Safety Case, Confirmation Review, Functional-Safety-Audit und -Assessment, Konfigurations-Baseline und Safety Release stehen als manuell gepflegte Arbeitsprodukte zur Verfügung, ohne KI-Generierung. Aufzeichnungen zu Lieferanten, Tool-Confidence, Wiederverwendung und Feldeinsatz unterstützen Dokumentation und Prüfung, keine automatisierte Qualifizierung oder Freigabe. Branchenprofile sind keine Zertifizierung oder Tool-Qualifikation.
Arbeitsabläufe nach ISO/SAE 21434
Asset-Analyse · Bedrohungsszenarien · Angriffspfade · Risikobewertung · Cybersecurity-Ziele · Maßnahmen und Claims
FAQ
Häufige Fragen
Was ist ISO/SAE 21434?
ISO/SAE 21434 ist die Norm für Cybersecurity Engineering von Straßenfahrzeugen und beschreibt das Management von Cybersecurity-Risiken über den gesamten Lebenszyklus.
Was ist eine TARA?
TARA steht für Threat Analysis and Risk Assessment. Sie identifiziert Assets, Bedrohungen, Angriffspfade und Risiken und leitet Cybersecurity-Ziele ab.
Kann ASF Core ISO 26262 und ISO/SAE 21434 gemeinsam unterstützen?
Ja. Safety- und Cybersecurity-Arbeitsbereiche teilen Projektkontext, Prüfsteuerung und Traceability.
Automatisiert ASF Core Cybersecurity-Entscheidungen?
Nein. ASF Core unterstützt Entwurf und Strukturierung; Cybersecurity Engineers prüfen und geben Risikoentscheidungen frei.
Warum braucht eine TARA Traceability?
Traceability verbindet Bedrohungen und Risiken mit Zielen, Anforderungen, Maßnahmen, Validierungsnachweisen und Prüfentscheidungen.
Vergleichen Sie ASF Core mit Ihrem aktuellen Prozess.
Bringen Sie einen echten Engpass mit: HARA, TARA, Traceability oder Nachweise. Wir zeigen, wie ASF Core in Ihren Ablauf passt.