Cyber-Resilience-Act-Software
CRA Compliance Cockpit für die CRA-Readiness Ihrer Produkte
Wissen, ob der CRA gilt, wo Organisation und Produkte Lücken haben und was vor den Fristen zu schließen ist, mit Nachweisen, denen ein Auditor folgen kann.
- EU 2024/2847
- SBOM
- VEX
- CISA KEV
- Artikel 14
- Konformität
Produkt
Was das Cockpit abdeckt
Für Software-, Hardware-, IoT- und OT-Hersteller weltweit, die Produkte mit digitalen Elementen in der EU bereitstellen.
- 01
Produktaufnahme und Klassifikation
Produktkontext, Akteursrolle, Geltungsbereich und Klassifikation mit nachvollziehbarer Begründung.
- 02
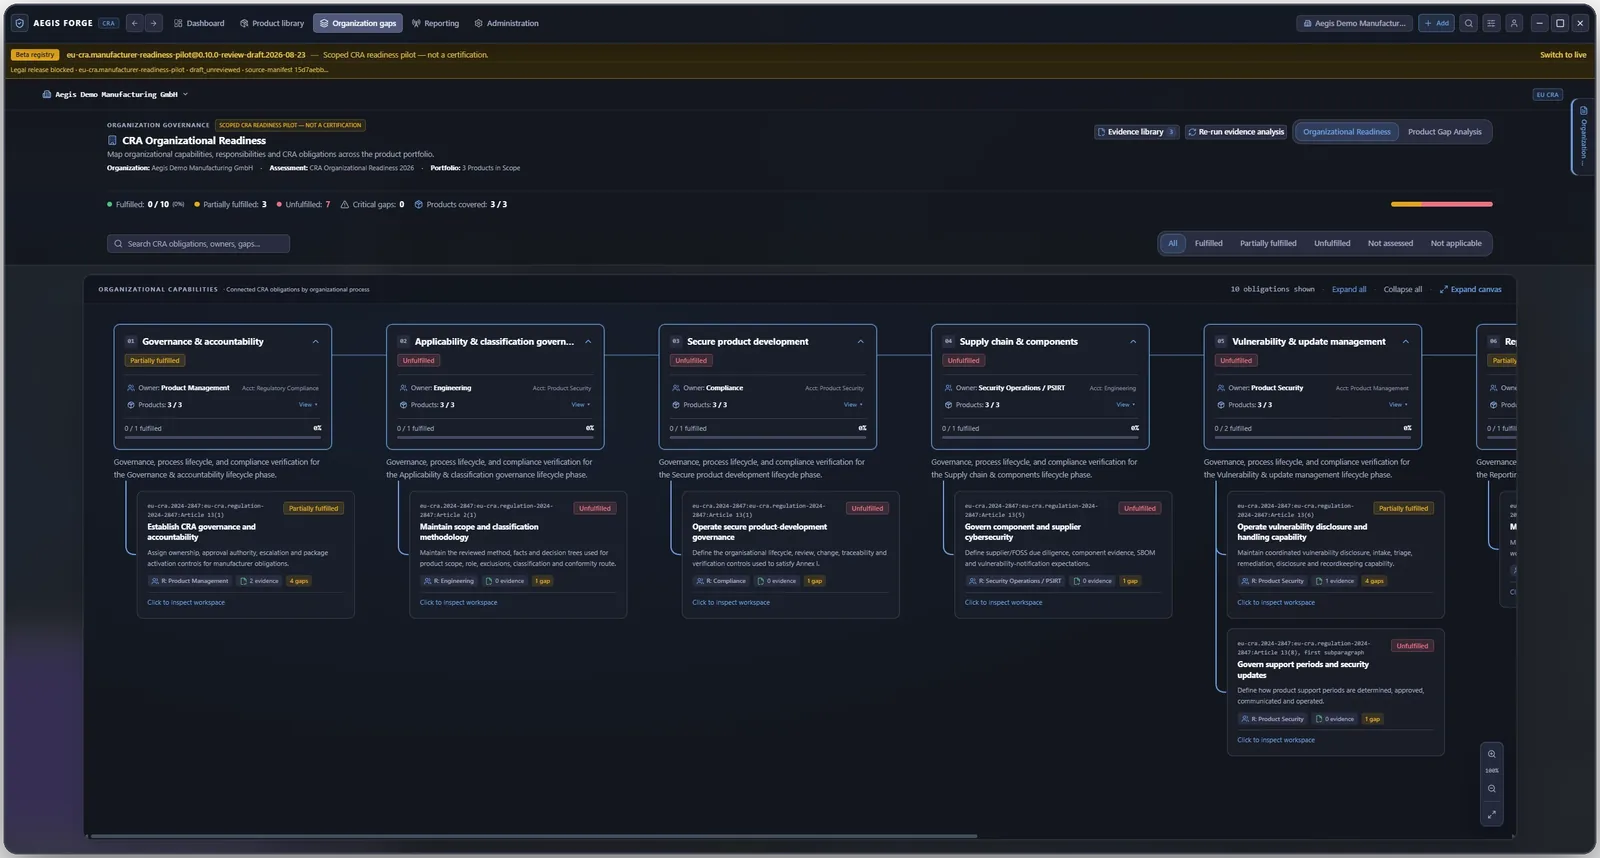
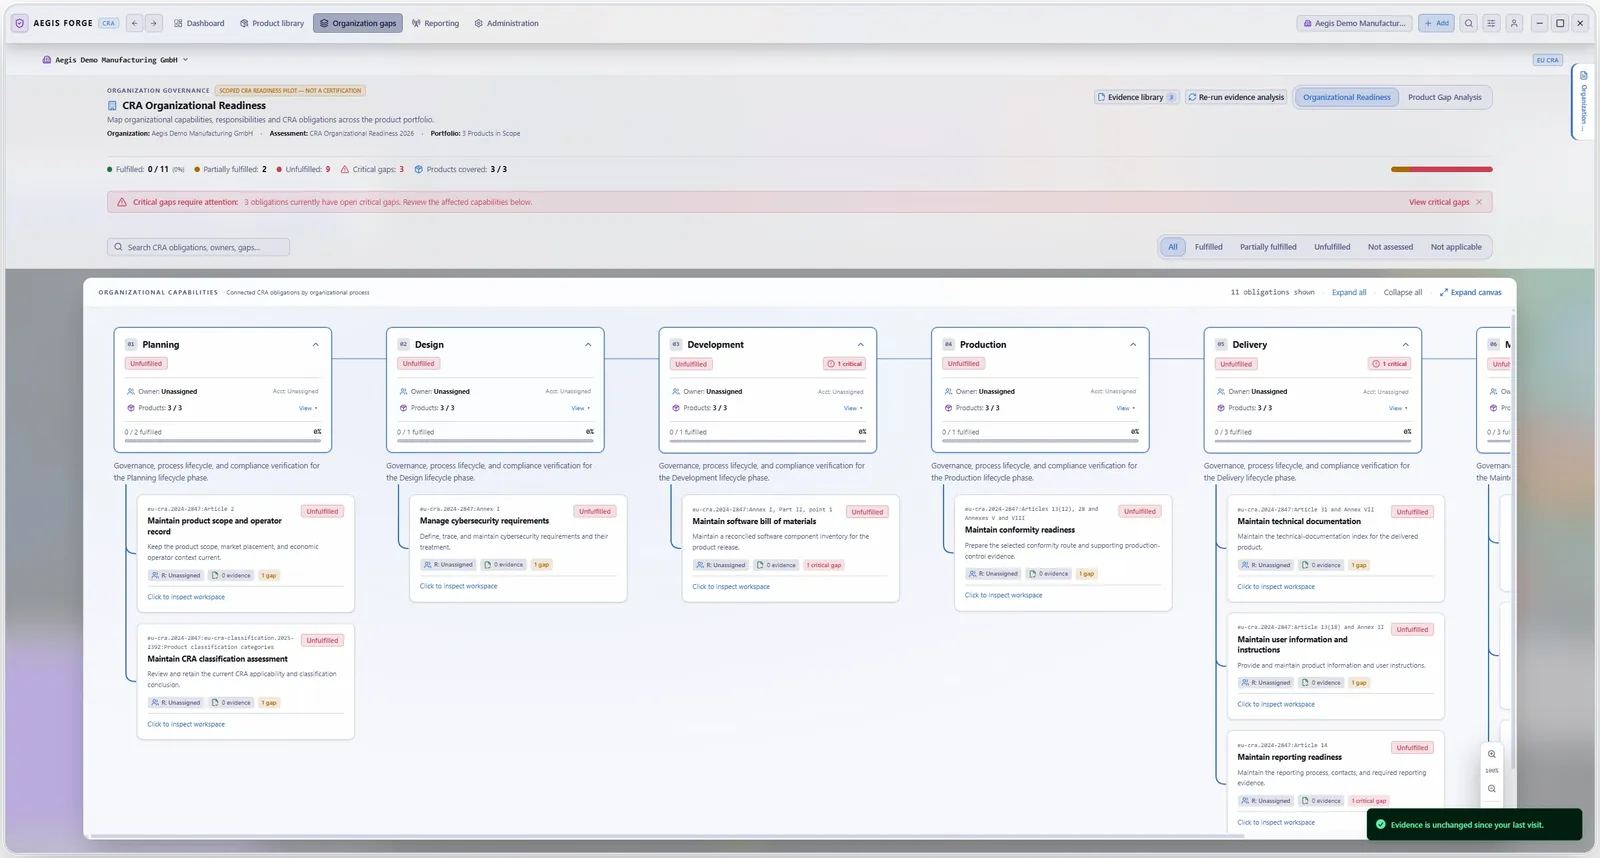
Organisation und Produkt-Readiness
Organisationsfähigkeiten, Produktpflichten und Lücken, getrennt geprüft, im Portfolio zusammengeführt.
- 03
Nachweise und KI-Vorschläge
Dokumente den Pflichten zuordnen, Quellen prüfen und Vorschläge gezielt übernehmen.
- 04
SBOM und Schwachstellen
Komponenten, Schwachstellenbefunde, Auswirkungsbewertungen und VEX im Produktkontext.
- 05
Behebung und Freigabereife
Lücken mit Verantwortlichen und Maßnahmen verbinden; Konformitätsnachweise und Audit-Exporte vorbereiten.
- 06
Marktphase und Meldungen
Schwachstellen- und Vorfallsfälle, Meldefristen und Meldepakete. Behördenmeldungen werden separat eingereicht.
Umfang, Regelpaket, Datenquellen und Bereitstellung werden im Pilot bestätigt. Konformitätsbewertung und behördliche Meldungen bleiben beim Hersteller.
Produktansichten
Von der Produktaufnahme bis zur Meldung nach Artikel 14
Aktuelle Ansichten mit einem synthetischen Demo-Hersteller.
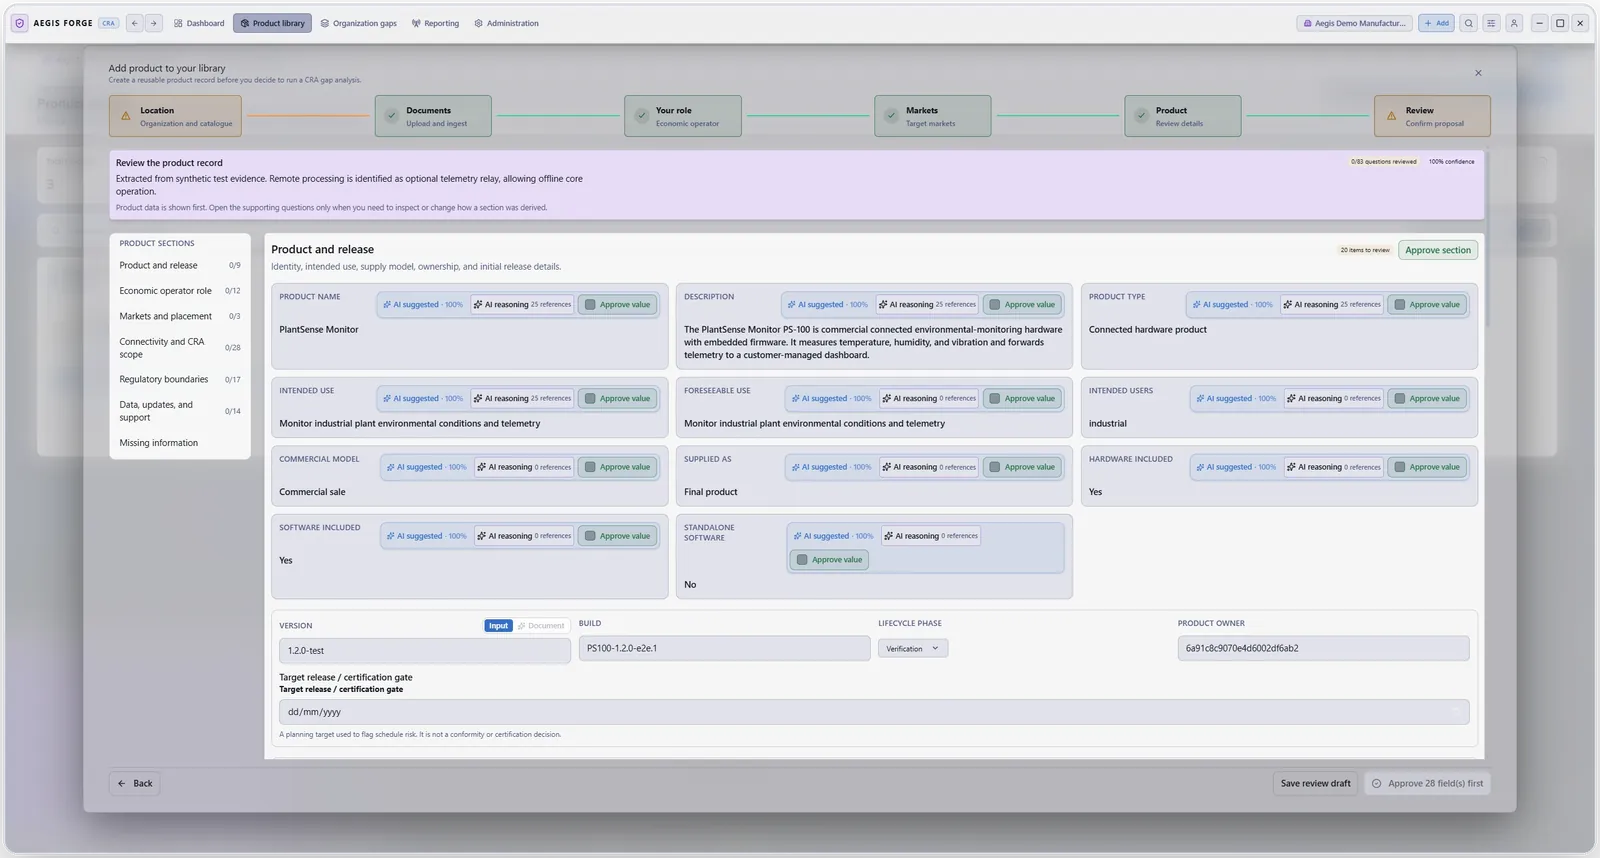
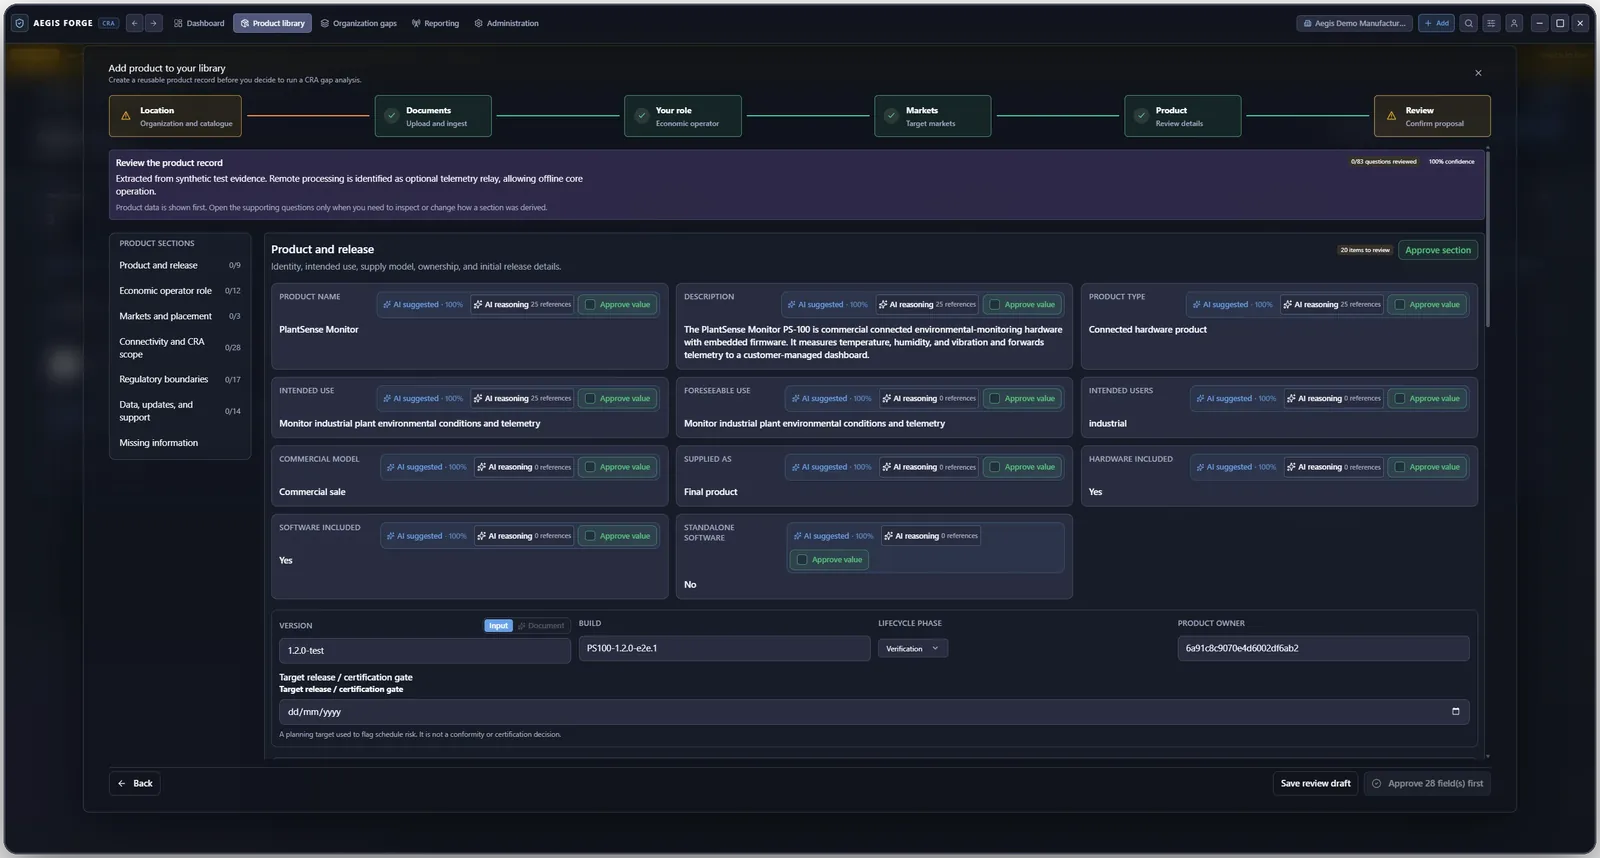
01/10KI-gestützte Produktaufnahme
Vorgeschlagene Produktangaben mit Begründungsreferenzen; jeder Wert wird vor der Klassifizierung freigegeben.
Cockpit-Ablauf
Sechs Schritte, ein Nachweispfad
- 01Produkt definieren
- 02Geltungsbereich klassifizieren
- 03Nachweise prüfen
- 04Schwachstellen bewerten
- 05Lücken schließen
- 06Meldungen vorbereiten
CRA-Selbstprüfung
Greift der CRA für Ihr Produkt? Prüfen Sie es in 2 Minuten.
Deterministische Regeln zum Geltungsbereich, keine KI. Die vollständige Analyse im CRA Cockpit verbindet danach Produktdaten, SBOM, Nachweise und Pflichten.
Ergebnis · CRA-Relevanz
Standardkategorie oder wichtiges Produkt (Klasse I) prüfen
Selbstprüfung, keine Rechtsberatung und keine Konformitätszusage.
Ihre Rolle
- 01
Ist das Produkt Software, Hardware mit digitalen Elementen oder ein vernetztes Produkt?
- 02
Wird es im EU-Markt bereitgestellt, an EU-Kunden geliefert oder für die EU geplant?
- 03
Wird es kommerziell oder im Rahmen einer Geschäftstätigkeit angeboten?
- 04
Fällt es eindeutig unter eine ausgenommene Spezialregelung oder rein nicht-kommerzielle Open Source?
- 05
Bietet es Sicherheits-, Identitäts-, Netzwerk-, Aktualisierungs-, Zugriffssteuerungs- oder Schwachstellenmanagement-Funktionen?
- 06
Hängt das Produkt von Fernverarbeitung, Cloud-Diensten, Schnittstellen (APIs) oder laufenden Updates ab?
FAQ
Häufige Fragen
Zertifiziert das CRA Cockpit ein Produkt?
Nein. Das Cockpit unterstützt Readiness, Nachweise und Prüfung. Konformitätsbewertung und rechtliche Entscheidungen bleiben beim verantwortlichen Hersteller und qualifizierten Prüfern.
Können Hersteller außerhalb der EU das Cockpit nutzen?
Ja. Das Angebot richtet sich auch an Hersteller, die Produkte mit digitalen Elementen auf dem EU-Markt bereitstellen. Produktumfang und Wirtschaftsakteursrollen werden in der Bewertung geklärt.
Reicht das Cockpit Meldungen automatisch bei Behörden ein?
Es unterstützt Fallmanagement, Fristen und die Vorbereitung von Reporting-Paketen. Meldungen werden über das zuständige Verfahren geprüft und eingereicht.
Führen Sie das CRA Cockpit mit einem Ihrer Produkte durch.
Compliance-Arbeit bleibt mit der Engineering-Traceability in ASF Core verbunden. Antwort innerhalb eines Arbeitstags.